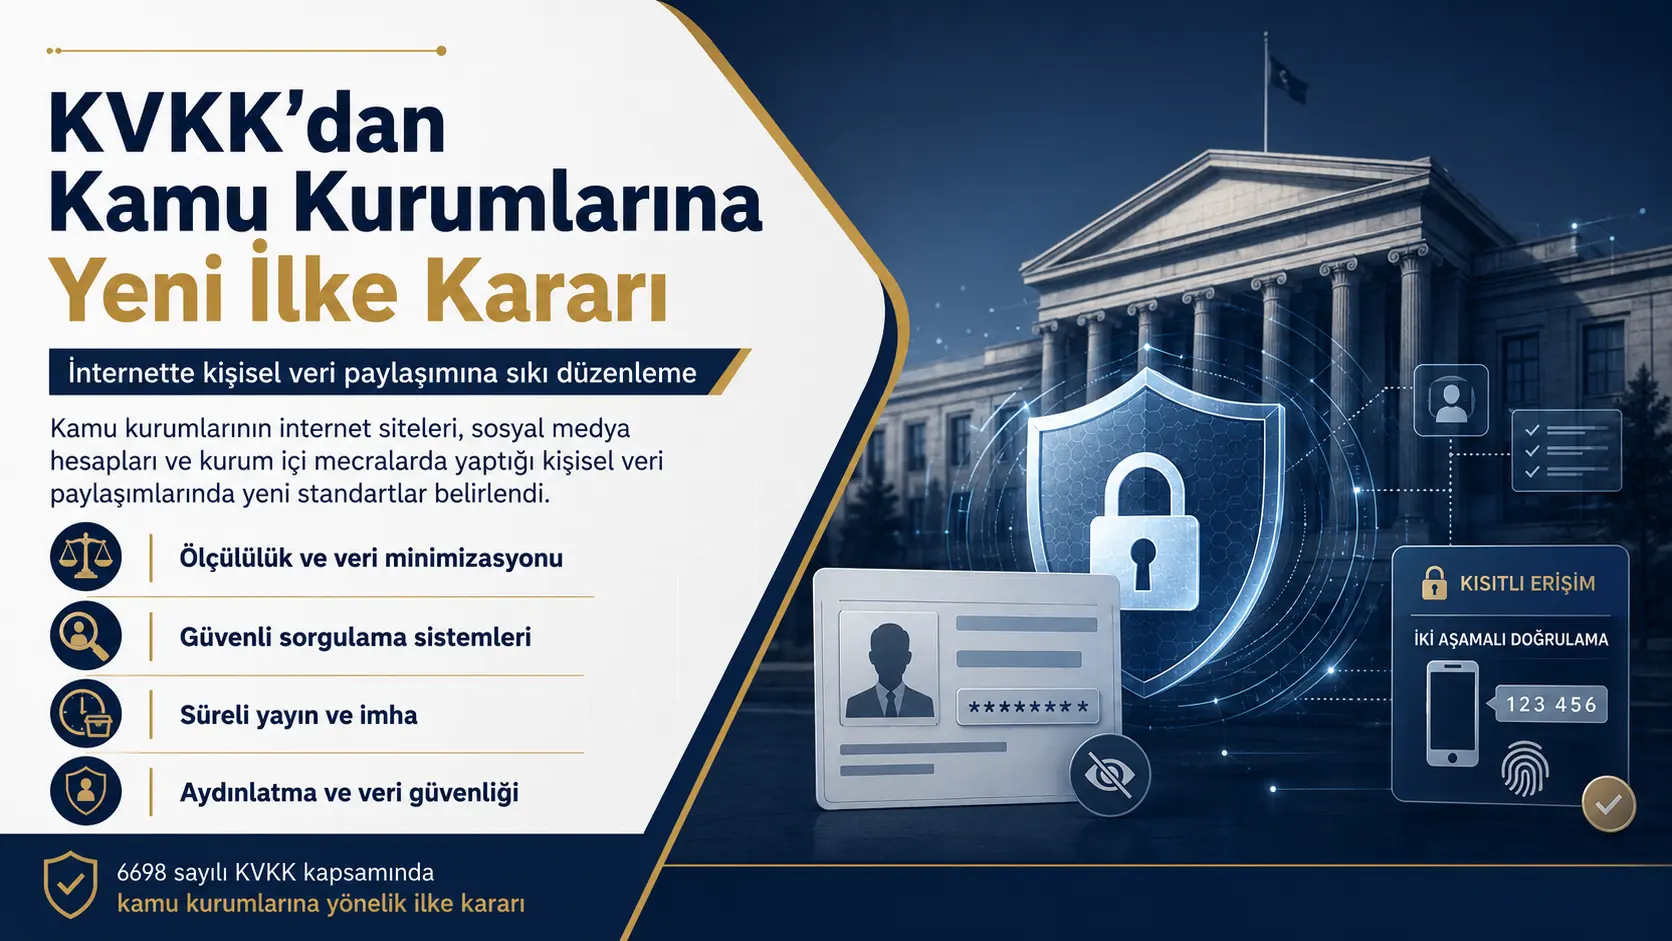
Kişisel Verileri Koruma Kurulu, kamu kurumları tarafından internet siteleri, sosyal medya hesapları ve diğer iletişim kanalları üzerinden yapılan kişisel veri paylaşımlarına ilişkin önemli bir İlke Kararı yayımladı.
1 Temmuz 2026 tarihli ve 2026/1301 sayılı İlke Kararına göre; kamu kurumları, belediyeler, üniversiteler, il özel idareleri ve kamu tüzel kişiliğine sahip diğer veri sorumluları, kişisel verileri hukuki dayanak bulunmadan veya ölçüsüz biçimde internet ortamında yayımlayamayacak.
Özellikle sınav sonuçları, kura listeleri, personel bilgileri ve başvuru sonuçları gibi duyurularda herkese açık toplu listeler yerine, mümkün olduğu ölçüde yalnızca ilgili kişinin kendi sonucuna ulaşabileceği güvenli yöntemlerin kullanılması gerekecek.
Karar, 28 Temmuz 2026 tarihli ve 33323 sayılı Resmî Gazete’de yayımlandı.
Kararın tam metnine Resmî Gazete’de yayımlanan 2026/1301 sayılı KVKK İlke Kararından ulaşılabilir.
KVKK İlke Kararı Kimleri Kapsıyor?
İlke Kararı, kamu tüzel kişiliğine sahip veri sorumlularının gerçekleştirdiği kişisel veri paylaşım faaliyetlerini kapsıyor.
Karar kapsamında değerlendirilecek kurum ve kuruluşlar arasında şunlar bulunuyor:
Bakanlıklar ve bağlı kamu kurumları
Belediyeler
İl özel idareleri
Devlet üniversiteleri
Kamu kurum ve kuruluşları
Kamu tüzel kişiliğine sahip diğer veri sorumluları
Karar yalnızca kurumların resmî internet sitelerinde yapılan paylaşımlarla sınırlı değil. Sosyal medya hesapları, kurum içi elektronik sistemler, e-posta iletileri, kurum içi ve kurumlar arası yazışmalar, fiziki panolar ve ilan tahtaları üzerinden gerçekleştirilen kişisel veri paylaşımlarında da aynı kurallara uyulması gerekiyor.
İnternette İsim Yayımlamak Yasaklandı mı?
İlke Kararı, kamu kurumlarının internet ortamında hiçbir şekilde isim veya kişisel veri yayımlayamayacağı anlamına gelmiyor.
Bir kişisel verinin yayımlanabilmesi için öncelikle 6698 sayılı Kişisel Verilerin Korunması Kanunu’nun 5’inci maddesinde belirtilen geçerli kişisel veri işleme şartlarından birinin bulunması gerekiyor.
Özel nitelikli kişisel verilerin paylaşılabilmesi için ise Kanun’un 6’ncı maddesindeki şartların sağlanması gerekiyor.
Örneğin bir kişisel veri paylaşımı:
Kanunda açıkça öngörülüyorsa,
Kamu kurumunun hukuki yükümlülüğünü yerine getirmesi için zorunluysa,
Bir hakkın tesisi, kullanılması veya korunması için gerekliyse,
Kanunda belirtilen başka bir veri işleme şartına dayanıyorsa
gerçekleştirilebilir.
Ancak geçerli bir hukuki dayanağın bulunması, kurumun sahip olduğu bütün kişisel verileri internet ortamında yayımlayabileceği anlamına gelmez.
Paylaşımın ayrıca hukuka uygun, belirli bir amaçla bağlantılı, sınırlı ve ölçülü olması gerekir.
İnternette Belge Yayımlamak Kişisel Veri İşleme Sayılıyor
KVKK kapsamında kişisel veri işleme, yalnızca bir kişinin bilgilerinin kaydedilmesi veya saklanması anlamına gelmez.
Kişisel verilerin açıklanması, üçüncü kişiler tarafından erişilebilir hâle getirilmesi, aktarılması, yeniden düzenlenmesi veya sınıflandırılması da kişisel veri işleme faaliyeti olarak kabul edilir.
Bu nedenle kamu kurumunun internet sitesine isim, T.C. kimlik numarası, sınav sonucu veya başvuru bilgisi içeren bir PDF, Excel dosyası ya da liste yüklemesi doğrudan kişisel veri işleme faaliyeti oluşturur.
Belgenin “duyuru”, “bilgilendirme” veya “sonuç listesi” adıyla yayımlanması, KVKK yükümlülüklerini ortadan kaldırmaz.
Kurul Hangi Kişisel Verilerin Yayımlandığını Tespit Etti?
Kişisel Verileri Koruma Kurulu tarafından yapılan incelemelerde, kamu kurumlarının internet sitelerinde yayımladığı belgelerde çok sayıda kişisel verinin herkese açık hâle getirildiği tespit edildi.
İncelenen paylaşımlarda aşağıdaki bilgilerin yer alabildiği görüldü:
Ad ve soyadı
Anne ve baba adı
Yaş ve doğum yeri
T.C. kimlik numarası
Adres ve cep telefonu numarası
Meslek ve uzmanlık alanı
Görev yeri ve çalışılan birim
Unvan ve statü
Sicil numarası ve hizmet yılı
Askerlik durumu
Öğrenim durumu
Mezun olunan okul
KPSS ve diğer sınav puanları
Sınavdaki doğru, yanlış ve net sayıları
Başvuru ve aday numaraları
Öğrenci numarası
Kabul veya ret bilgisi
Başarı veya başarısızlık durumu
Asil ve yedek aday bilgileri
Eksik evrak bilgileri
Sınava alınmama veya başvurunun reddedilme nedeni
Eski hükümlülük bilgisi
Taşınmazlara ilişkin ada ve parsel bilgileri
Kamu kurumunun görevini yerine getirirken bu bilgilere sahip olması, verilerin tamamını internet ortamında herkese açık şekilde paylaşabileceği anlamına gelmez.
Veri Minimizasyonu Nedir?
İlke Kararının en önemli noktalarından biri, veri minimizasyonu ilkesidir.
Veri minimizasyonu, bir işlemin veya duyurunun yapılabilmesi için yalnızca gerçekten gerekli olan en az miktardaki kişisel verinin kullanılması anlamına gelir.
Örneğin bir başvurunun sonucunun açıklanması için yalnızca başvuru numarasının yeterli olduğu bir durumda;
Ad ve soyadın,
T.C. kimlik numarasının,
Cep telefonu numarasının,
Açık adresin,
Anne ve baba adının,
Doğum tarihinin
aynı listede yayımlanması ölçüsüz olabilir.
Kamu kurumları, yayımlanacak belgeleri paylaşım öncesinde incelemeli ve duyurunun amacı için gerekli olmayan kişisel verileri çıkarmalıdır.
Gerekli hâllerde kişisel veriler:
Maskelenmeli,
Kısaltılmalı,
Anonim hâle getirilmeli,
Yalnızca belirli kullanıcıların erişimine açılmalı,
Kimlik doğrulamalı sorgulama ekranlarında gösterilmelidir.
T.C. Kimlik Numarası Nasıl Maskelenebilir?
Bir kişiyi ayırt etmek amacıyla T.C. kimlik numarasının kullanılmasının zorunlu olduğu düşünülüyorsa numaranın tamamının yayımlanması yerine maskeleme uygulanabilir.
Örneğin:
123*******89
şeklinde bir gösterim tercih edilebilir.
Ancak maskeleme yapılması her durumda paylaşımı hukuka uygun hâle getirmez. Öncelikle T.C. kimlik numarasının yayımlanmasının gerçekten gerekli olup olmadığı değerlendirilmelidir.
Aynı sonuca başvuru numarası, aday kodu veya kişiye özel sorgulama ekranı kullanılarak ulaşılabiliyorsa T.C. kimlik numarasının yayımlanmasına ihtiyaç bulunmayabilir.
Sınav ve Kura Sonuçları Nasıl Açıklanacak?
Karar, sınav ve kura sonuçlarının açıklanmasını tamamen yasaklamıyor.
Ancak binlerce kişinin adını, puanını, sıralamasını ve diğer bilgilerini içeren PDF veya Excel listelerinin doğrudan internet sitesine yüklenmesi yerine daha kontrollü yöntemlerin kullanılması öngörülüyor.
Somut olayın niteliğine göre:
Yalnızca sınava veya kuraya katılan kişilerin sonuçlara erişmesi,
Her kişinin yalnızca kendi sonucunu görüntüleyebilmesi,
Kimlik doğrulaması yapılması,
Kişiye özel sorgulama ekranı oluşturulması,
Sonuçların belirli bir süre erişilebilir tutulması
gibi yöntemler kullanılabilir.
Kurul, bu kapsamda uygun e-Devlet platformlarının veya çift faktörlü kimlik doğrulamayla kimlik teyidi sağlayan sistemlerin tercih edilmesini uygun yöntemler arasında gösterdi.
e-Devlet ve Çift Faktörlü Doğrulama Zorunlu mu?
İlke Kararında e-Devlet veya çift faktörlü doğrulamanın her durumda kullanılması gerektiğine ilişkin mutlak bir zorunluluk düzenlenmiyor.
Kararda bu sistemler, sınav ve kura sonuçları gibi kişisel veri içeren bilgilerin daha güvenli biçimde paylaşılabilmesi için kullanılabilecek uygun yöntemler arasında gösteriliyor.
Kurumlar, somut faaliyetin niteliğine göre:
e-Devlet entegrasyonu,
SMS doğrulama,
Tek kullanımlık doğrulama kodu,
Kullanıcı adı ve şifre,
Başvuru numarasıyla sorgulama,
Çok faktörlü kimlik doğrulama
gibi güvenli erişim yöntemlerini değerlendirebilir.
Ancak kullanılan yöntemin üçüncü kişilerin kişisel verilere erişmesini önlemesi ve yeterli güvenlik seviyesini sağlaması gerekir.
Kişisel Veriler İnternette Ne Kadar Kalabilir?
Kişisel veri içeren duyuru ve belgeler internet ortamında süresiz olarak tutulamaz.
Kurumların her paylaşım için önceden bir yayın süresi belirlemesi gerekir.
Örneğin bir sınav sonucu veya kura duyurusu, ilgililerin sonuçlarını öğrenmesi ve gerekli itirazları yapabilmesi için belirli bir süre yayımlanabilir.
Ancak başvuru süreci, itiraz süresi ve paylaşım amacı sona erdikten sonra belgenin yıllarca internet sitesinde tutulması ölçülülük ve saklama süresi ilkelerine aykırılık oluşturabilir.
Paylaşım amacı sona erdiğinde içerik:
Yayından kaldırılmalı,
Arama motorlarının erişimine kapatılmalı,
Kurumun sunucusundan silinmeli,
Gerekli hâllerde anonim hâle getirilmeli,
İlgili saklama ve imha süreçlerine dâhil edilmelidir.
Kişisel verilerin işlenmesini gerektiren sebepler tamamen ortadan kalkmışsa verilerin KVKK’nın 7’nci maddesine uygun şekilde silinmesi, yok edilmesi veya anonim hâle getirilmesi gerekir.
Eski Duyurular ve Listeler de İncelenecek
İlke Kararı yalnızca bundan sonra yayımlanacak belgeleri kapsamıyor.
Kamu kurumlarının internet sitelerinde hâlihazırda bulunan kişisel veri içerikli belgelerin de ivedilikle gözden geçirilmesi gerekiyor.
Kurumlar özellikle şu içerikleri taramalıdır:
Eski sınav sonuçları
Personel alım listeleri
Kura sonuçları
Asil ve yedek aday listeleri
Öğrenci ve kursiyer listeleri
Başvuru kabul ve ret listeleri
Taşınmaz tahsis ve kura belgeleri
Eski toplantı ve görevlendirme listeleri
T.C. kimlik numarası içeren PDF dosyaları
Telefon veya adres içeren belgeler
Sosyal medya hesaplarındaki eski paylaşımlar
Geçerli bir veri işleme şartına dayanmayan paylaşımlar kaldırılmalı; yayımlanması gerekli olan belgelerde ise gereksiz kişisel veriler çıkarılmalı veya maskelenmelidir.
Arama Motorlarında Görünmek de Risk Oluşturabilir
Bir belgenin kurumun ana sayfasından kaldırılmış olması her zaman internetten tamamen kaldırıldığı anlamına gelmez.
Belge sunucuda kalmaya devam ediyorsa eski bağlantılar veya arama motorları üzerinden erişilebilir olabilir.
Bu nedenle kurumların yalnızca internet sayfasındaki bağlantıyı kaldırması yeterli olmayabilir.
Kişisel veri içeren eski belgeler için:
Dosyanın sunucudan kaldırılması,
Arama motoru önbelleğinin temizlenmesi,
Eski bağlantıların kontrol edilmesi,
İndekslenmenin engellenmesi,
Site haritasının güncellenmesi,
Yedeklerdeki saklama süresinin değerlendirilmesi
gibi teknik işlemlerin de yapılması gerekebilir.
Aydınlatma Yükümlülüğü Yerine Getirilmeli
Kişisel verileri internet ortamında paylaşılacak kişilere, KVKK’nın 10’uncu maddesi kapsamında aydınlatma yapılması gerekir.
Aydınlatma metninde genel olarak:
Veri sorumlusunun kimliği,
Kişisel verilerin hangi amaçla işleneceği,
Verilerin kimlere ve hangi amaçla aktarılabileceği,
Verilerin hangi yöntemle ve hukuki sebeple toplandığı,
İlgili kişinin KVKK’nın 11’inci maddesindeki hakları
açıklanmalıdır.
Aydınlatma yapıldığını ispatlama yükümlülüğü veri sorumlusuna aittir.
ABE Arabuluculuk tarafından kişisel verilerin işlenmesine ilişkin bilgilere KVKK ve Aydınlatma Metni sayfamızdan ulaşabilirsiniz.
Veri Güvenliği Tedbirleri Alınmalı
Kişisel verilerin internet ortamında paylaşılması, verilerin sınırlı sayıda kişiyle kapalı bir sistemde paylaşılmasına göre daha yüksek risk taşır.
İnternete yüklenen bir belge:
Kopyalanabilir,
İndirilebilir,
Başka platformlarda yeniden paylaşılabilir,
Arama motorlarınca indekslenebilir,
Otomatik sistemlerle toplanabilir,
Yurt dışındaki sunuculara aktarılabilir,
Paylaşım kaldırıldıktan sonra dahi üçüncü kişilerde bulunmaya devam edebilir.
Bu nedenle kamu kurumlarının yalnızca hukuki değerlendirme yapması yeterli değildir. Aynı zamanda teknik ve idari güvenlik tedbirlerinin de alınması gerekir.
Bu tedbirler arasında:
Yayın öncesi kontrol mekanizması,
Yetkilendirme ve erişim sınırlandırması,
Kişisel veri içeren belgelerin otomatik tespiti,
Log kayıtlarının tutulması,
Güvenli sorgulama ekranları,
Dosya paylaşım yetkilerinin sınırlandırılması,
Düzenli içerik taraması,
Saklama ve imha politikaları,
Personel eğitimleri,
İç denetimler
yer alabilir.
Sosyal Medya Paylaşımları da KVKK Kapsamında
Kurumların Facebook, Instagram, X, LinkedIn, YouTube veya diğer sosyal medya platformlarında yaptığı paylaşımlar da kişisel veri işleme faaliyeti oluşturabilir.
Örneğin bir etkinlik paylaşımında:
Katılımcı listelerinin,
Telefon numaralarının,
İmza föylerinin,
Kimlik bilgilerinin,
Personel değerlendirme sonuçlarının,
Başvuru veya sınav listelerinin
fotoğraf veya belge olarak paylaşılması KVKK bakımından değerlendirilmelidir.
Bir belgenin fotoğraf olarak paylaşılması, belgedeki kişisel verilerin korunması yükümlülüğünü ortadan kaldırmaz.
Paylaşım öncesinde fotoğraflar yakınlaştırılarak kontrol edilmeli; arka planda görünen evraklar, yaka kartları, ekran görüntüleri ve listelerde kişisel veri bulunup bulunmadığı incelenmelidir.
E-Posta ve Kurum İçi Yazışmalar da Kapsamda
İlke Kararında belirtilen ilkeler yalnızca kamuya açık internet paylaşımlarında uygulanmaz.
Kişisel veri içeren bilgilerin:
Toplu e-posta gönderimleri,
Kurum içi yazışmalar,
Kurumlar arası yazışmalar,
İntranet sistemleri,
Ortak klasörler,
Mesajlaşma grupları,
Fiziki panolar,
İlan tahtaları
üzerinden paylaşılmasında da amaçla bağlantılılık, ölçülülük, yetkilendirme ve veri güvenliği ilkelerine uyulmalıdır.
Örneğin toplu e-posta gönderiminde tüm alıcıların e-posta adreslerinin açık şekilde görünmesi de somut olayın özelliklerine göre kişisel veri güvenliği riski oluşturabilir.
Kurum Çalışanlarına Eğitim Verilmeli
Kişisel veri ihlallerinin önemli bir bölümü teknik saldırılardan değil, dikkatsiz veya bilinçsiz paylaşımlardan kaynaklanabilir.
Bu nedenle özellikle:
Basın ve halkla ilişkiler çalışanları,
Web sitesi yöneticileri,
Sosyal medya sorumluları,
İnsan kaynakları personeli,
Öğrenci işleri çalışanları,
Bilgi işlem personeli,
Yazı işleri görevlileri,
Sınav ve kura süreçlerinde görev alan personel
KVKK konusunda düzenli olarak bilgilendirilmelidir.
Eğitimlerde gerçek örnekler üzerinden hangi bilgilerin yayımlanabileceği, hangi bilgilerin maskelenmesi gerektiği ve paylaşımların ne zaman kaldırılacağı açıklanmalıdır.
Kamu Kurumları Şimdi Ne Yapmalı?
İlke Kararı sonrasında kamu kurumlarının aşağıdaki adımları atması önem taşıyor:
1. Mevcut içerik envanteri çıkarılmalı
İnternet sitesinde, sosyal medya hesaplarında ve dosya sunucularında bulunan kişisel veri içerikli belgeler tespit edilmelidir.
2. Hukuki dayanak kontrol edilmeli
Her paylaşımın KVKK’nın 5’inci veya özel nitelikli veriler bakımından 6’ncı maddesindeki bir işleme şartına dayanıp dayanmadığı incelenmelidir.
3. Gereksiz veriler kaldırılmalı
Paylaşım amacı için gerekli olmayan isim, kimlik numarası, telefon, adres, puan veya sicil bilgileri çıkarılmalı ya da maskelenmelidir.
4. Yayın süresi belirlenmeli
Her duyurunun ne zaman kaldırılacağı önceden belirlenmeli ve mümkünse sistem tarafından otomatik kaldırma uygulanmalıdır.
5. Güvenli sorgulama ekranı kurulmalı
Sınav, kura ve başvuru sonuçları için herkese açık listeler yerine kişiye özel sorgulama sistemleri değerlendirilmelidir.
6. Aydınlatma metinleri güncellenmeli
Kurumların kişisel veri işleme ve internet üzerinden paylaşım süreçlerini açıklayan aydınlatma metinleri gözden geçirilmelidir.
7. Personel eğitimi gerçekleştirilmeli
Web sitesi ve sosyal medya sorumluları başta olmak üzere ilgili personele uygulamalı KVKK eğitimi verilmelidir.
8. Düzenli iç denetim yapılmalı
Belirli aralıklarla internet sitesi, sosyal medya hesapları ve kurum içi paylaşım kanalları kontrol edilmelidir.
Kişisel Verileri Koruma Kurumu tarafından hazırlanan kapsamlı açıklamalara 2026/1301 sayılı İlke Kararına ilişkin kamuoyu duyurusundan ulaşılabilir.
Kamu kurumlarına yönelik daha kapsamlı uyum açıklamaları için Kamu Kurumları İçin Kişisel Verilerin Korunması Kanununa Uyum Rehberi incelenebilir.
Kurallara Uyulmamasının Sonuçları
İlke Kararında belirtilen tedbirlerin alınmadığının tespit edilmesi hâlinde Kişisel Verileri Koruma Kurulu tarafından somut olayın özelliklerine göre inceleme yapılabilir.
İnceleme sonucunda ilgili veri sorumluları hakkında 6698 sayılı Kanun’un 18’inci maddesi kapsamında işlem tesis edilebilir.
Ayrıca hukuka aykırı kişisel veri paylaşımı;
İlgili kişinin veri sorumlusuna başvurmasına,
Kişisel Verileri Koruma Kuruluna şikâyette bulunmasına,
Paylaşımın kaldırılmasının talep edilmesine,
Somut olayın koşullarına göre diğer hukuki ve cezai süreçlerin gündeme gelmesine
neden olabilir.
Her olay, paylaşılan verinin türü, paylaşım amacı, erişen kişi sayısı, yayında kalma süresi ve alınan güvenlik tedbirleri dikkate alınarak ayrıca değerlendirilir.
Sıkça Sorulan Sorular
Kamu kurumlarının internette isim yayımlaması tamamen yasak mı?
Hayır. İsim veya başka bir kişisel verinin yayımlanması için geçerli bir hukuki dayanak bulunmalı ve paylaşım amaçla bağlantılı, sınırlı ve ölçülü olmalıdır.
Sınav sonuçları isim listesi şeklinde yayımlanabilir mi?
Somut olayın özellikleri değerlendirilmelidir. Kurul, mümkün olduğu ölçüde yalnızca ilgili kişinin kendi sonucuna ulaşabildiği güvenli sistemlerin kullanılmasını uygun görmektedir.
e-Devlet kullanılması zorunlu mu?
İlke Kararında e-Devlet her durumda mutlak bir zorunluluk olarak düzenlenmemiştir. e-Devlet ve çift faktörlü doğrulama, güvenli kimlik teyidi için tercih edilebilecek uygun yöntemler arasında gösterilmiştir.
Eski sınav sonuçları internet sitesinde kalabilir mi?
Paylaşım amacı ve gerekli saklama süresi sona ermişse içerik kaldırılmalı; kişisel verilerin işlenmesini gerektiren sebepler tamamen ortadan kalkmışsa silme, yok etme veya anonimleştirme işlemleri yapılmalıdır.
Karar sosyal medya paylaşımlarını da kapsıyor mu?
Evet. Kamu kurumlarının internet siteleri yanında sosyal medya platformları üzerinden gerçekleştirdiği kişisel veri paylaşımlarında da KVKK hükümlerine uyulmalıdır.
Kurum içi e-posta ve ilan panoları kapsamda mı?
Evet. Kurum içi veya kurumlar arası yazışmalar, e-postalar, kapalı elektronik sistemler, panolar ve ilan tahtaları üzerinden yapılan paylaşımlarda da aynı ilkelere uyulması gerekir.
Sadece T.C. kimlik numarasını maskelemek yeterli mi?
Her zaman yeterli değildir. Belgedeki diğer bilgiler bir araya geldiğinde kişinin kimliğini belirlenebilir hâle getiriyorsa ayrıca değerlendirme yapılmalıdır.
Başvuru numarası da kişisel veri olabilir mi?
Başvuru numarası tek başına veya başka bilgilerle birlikte belirli bir kişiyi belirlemeye imkân sağlıyorsa kişisel veri niteliği taşıyabilir.
Sonuç
KVKK’nın 2026/1301 sayılı İlke Kararı, kamu kurumlarının internet ortamındaki kişisel veri paylaşımlarında yeni ve daha kontrollü bir döneme işaret ediyor.
Karar genel bir kişisel veri paylaşma yasağı getirmiyor. Ancak kamu kurumlarının artık yalnızca “duyuru yapma” gerekçesine dayanarak kapsamlı kişisel veri listelerini süresiz biçimde internette tutamayacağını açıkça ortaya koyuyor.
Kurumların her paylaşım için:
Geçerli bir hukuki dayanak belirlemesi,
Yalnızca gerekli verileri kullanması,
Gereksiz bilgileri maskelemesi,
Yayın süresini sınırlandırması,
Güvenli erişim yöntemleri geliştirmesi,
Aydınlatma yükümlülüğünü yerine getirmesi,
Teknik ve idari tedbirleri alması,
Eski içerikleri düzenli olarak taraması
gerekiyor.
Bu içerik genel bilgilendirme amacıyla hazırlanmıştır. Hukuki danışmanlık veya somut bir olay hakkında hukuki görüş niteliğinde değildir. Her kişisel veri işleme faaliyeti kendi amacı, kapsamı ve hukuki dayanağı çerçevesinde ayrıca değerlendirilmelidir.